
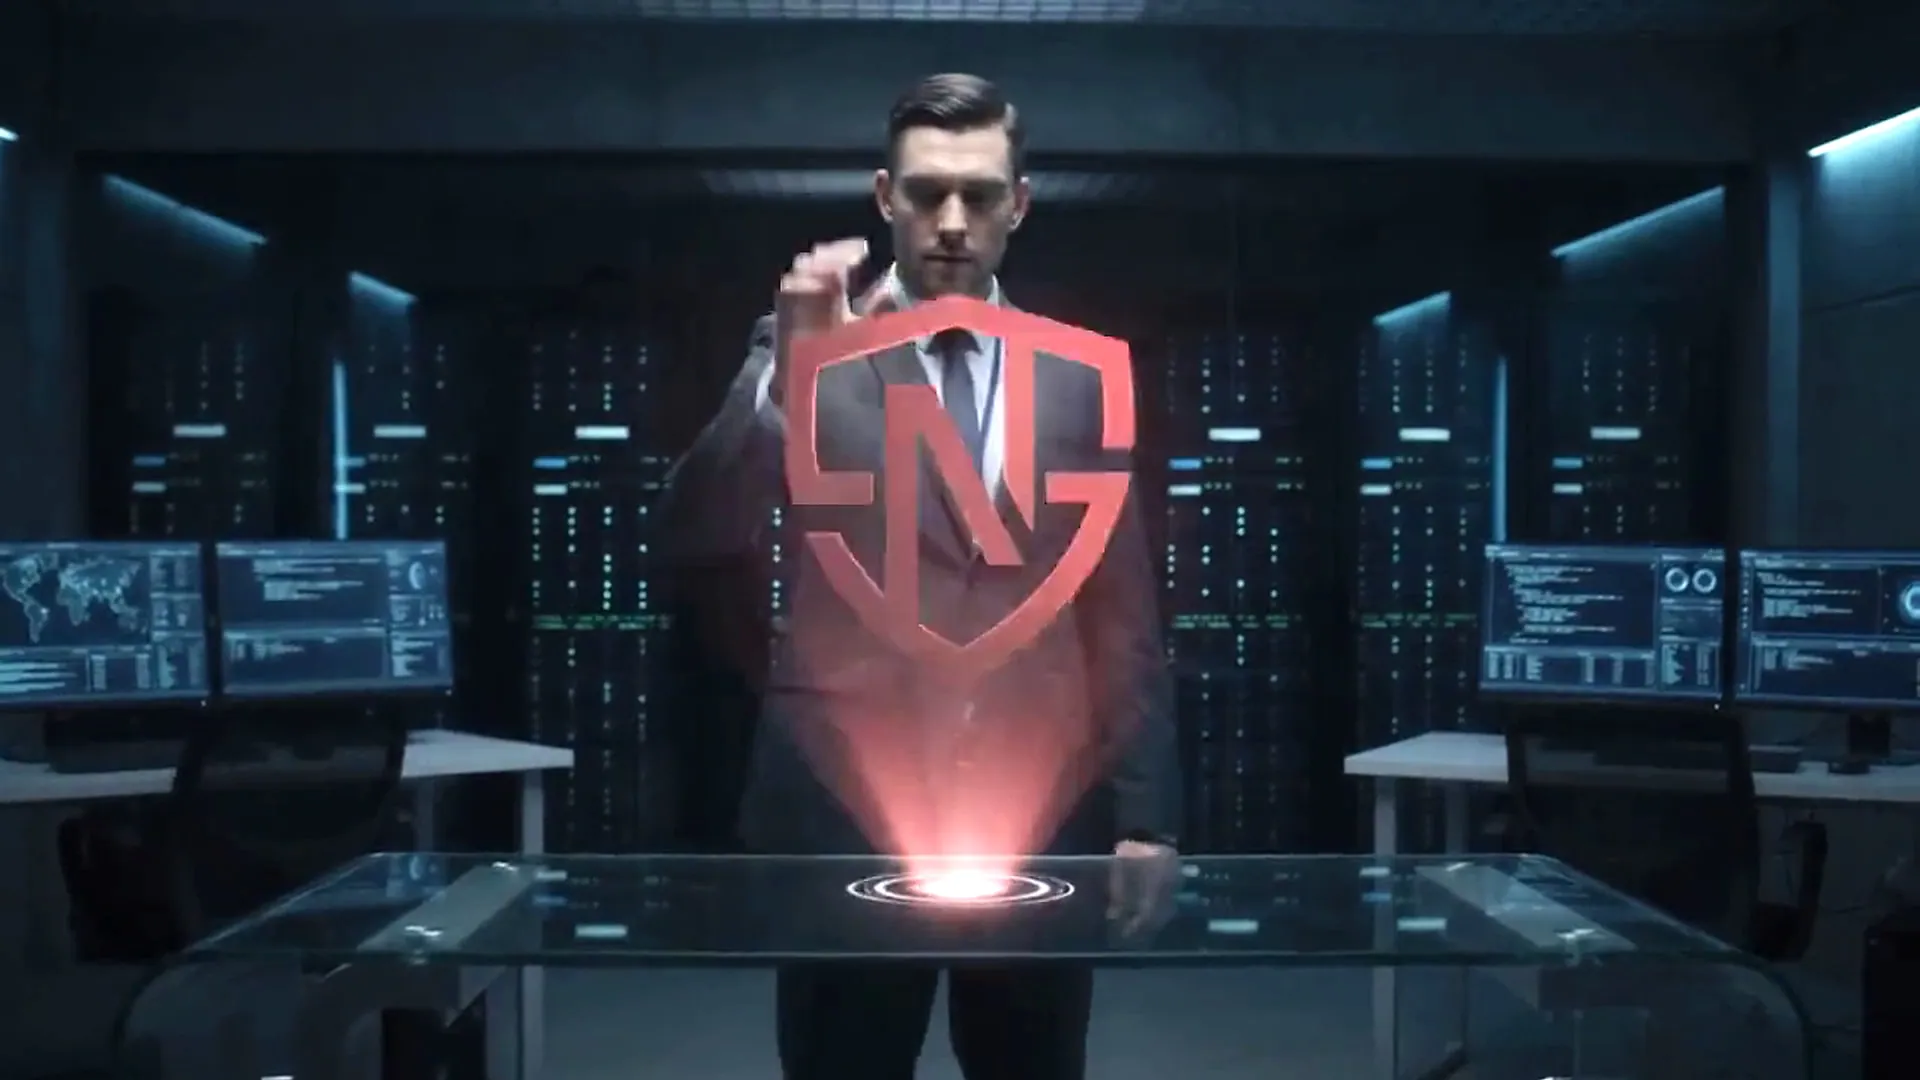
جدار حماية تطبيقات الويب (WAF)
طبقة أمنية تحمي تطبيقات الويب وواجهات API لديك من هجمات طبقة التطبيقات مثل حقن SQL وXSS والروبوتات الخبيثة قبل أن تصل حركة المرور إليها.
عن هذا الحل
ينظر جدار الحماية التقليدي إلى من يتواصل مع من، لكنه لا يرى الهجوم المخبأ داخل طلب موجّه إلى تطبيق ويب. يفحص جدار حماية تطبيقات الويب (WAF) كل طلب HTTP/HTTPS قبل وصوله إلى التطبيق، ويوقف هجمات طبقة التطبيقات مثل حقن SQL وXSS والروبوتات الخبيثة. وهو طبقة لا غنى عنها لبوابات العملاء ومواقع التجارة الإلكترونية والأنظمة الخلفية لتطبيقات الجوال وواجهات API.
تعتمد قيمة WAF على ضبطه الصحيح؛ فإذا تُرك بالقواعد الافتراضية فإما أن يفوّت الهجمات أو يحظر المستخدمين الحقيقيين. نتعرّف على تطبيقك ونضبط القواعد وفقه، وندير الانتقال السلس من وضع المراقبة إلى وضع الحظر. يُعدّ WAF من أقوى مجالات Novus BT؛ إذ ينفّذ مشاريعنا في البيئات المحلية والسحابية والهجينة مهندسون يمتلكون خبرة عميقة في هذا المجال.
المخاطر التي تواجهونها دون هذا الحل
تختبئ هجمات مثل حقن SQL وXSS داخل طلبات تبدو مشروعة وتمر عبر جدار الحماية التقليدي.
واجهات API غير المحمية من أكثر مصادر تسرّب البيانات شيوعًا.
تؤثر الروبوتات الخبيثة على الأمن والأعمال معًا عبر محاولات بيانات الاعتماد وكشط المحتوى وإساءة الاستخدام.
قد يحظر WAF سيئ الضبط المستخدمين الحقيقيين ويتسبب في خسارة الأعمال.
ماذا نقدّم؟
الحماية من هجمات OWASP Top 10 (حقن SQL وXSS وغيرها)
اكتشاف واجهات API وأمنها
إدارة الروبوتات والحماية من حشو بيانات الاعتماد (Credential Stuffing)
تحديد معدل الطلبات في مواجهة هجمات DDoS على طبقة التطبيقات
نسبة إنذارات خاطئة منخفضة بفضل قواعد مضبوطة على تطبيقك
خيارات نشر محلية وسحابية وهجينة (WAAP)
لمن هذا الحل مناسب؟
مثالي للمؤسسات التي تمتلك تطبيقات ويب أو بوابات أو مواقع تجارة إلكترونية أو واجهات API مفتوحة على الإنترنت، وتحتاج إلى إثبات أمن التطبيقات وفق PCI DSS وKVKK واللوائح القطاعية.
بعد التشغيل، نحافظ على القيمة التي يقدمها هذا الحل من خلال فحوصات دورية وتحسين الأداء ودعم مُدار على مدار الساعة عند الحاجة.
شركاء التقنية ذوو الصلة
حلول أخرى في مجال الأمن السيبراني
- جدار الحماية من الجيل التالي (NGFW)
- SASE وأمن السحابة
- أمن البيانات ومنع التسرب
- أمن الأجهزة الطرفية والهوية
- إدارة الثغرات واختبارات الاختراق
- أمن أنظمة التشغيل الصناعية (OT) وإنترنت الأشياء (IoT)
- كشف الشبكة والاستجابة لها (NDR)
- أمن العامل البشري
- أمن الويب والبريد الإلكتروني
- أمن الذكاء الاصطناعي ونماذج اللغة الكبيرة
- التوقيع الإلكتروني وخدمات الثقة الرقمية
- تقييم صحة البنية التحتية لحماية DDoS
- التحكم في الوصول إلى الشبكة (NAC)
هل يناسب هذا الحل بنيتكم التحتية؟ احصلوا على أسرع إجابة في مكالمة مدتها 20 دقيقة.
احجز مكالمةالأسئلة الشائعة حول جدار حماية تطبيقات الويب (WAF)
لست متأكدًا من الحل الأنسب لكم؟
دعونا نحدد معًا مجال الحل الأنسب لاحتياجاتكم من خلال بضعة أسئلة فقط.
جرّب أداة إيجاد الحلوللا تدع الثغرة الأمنية التالية تفاجئكم
دعوا فريقنا المتخصص يحلل بنيتكم التحتية ويضع لكم خارطة طريق أمنية وشبكية مخصصة — الاستشارة الأولى مجانية تمامًا.